

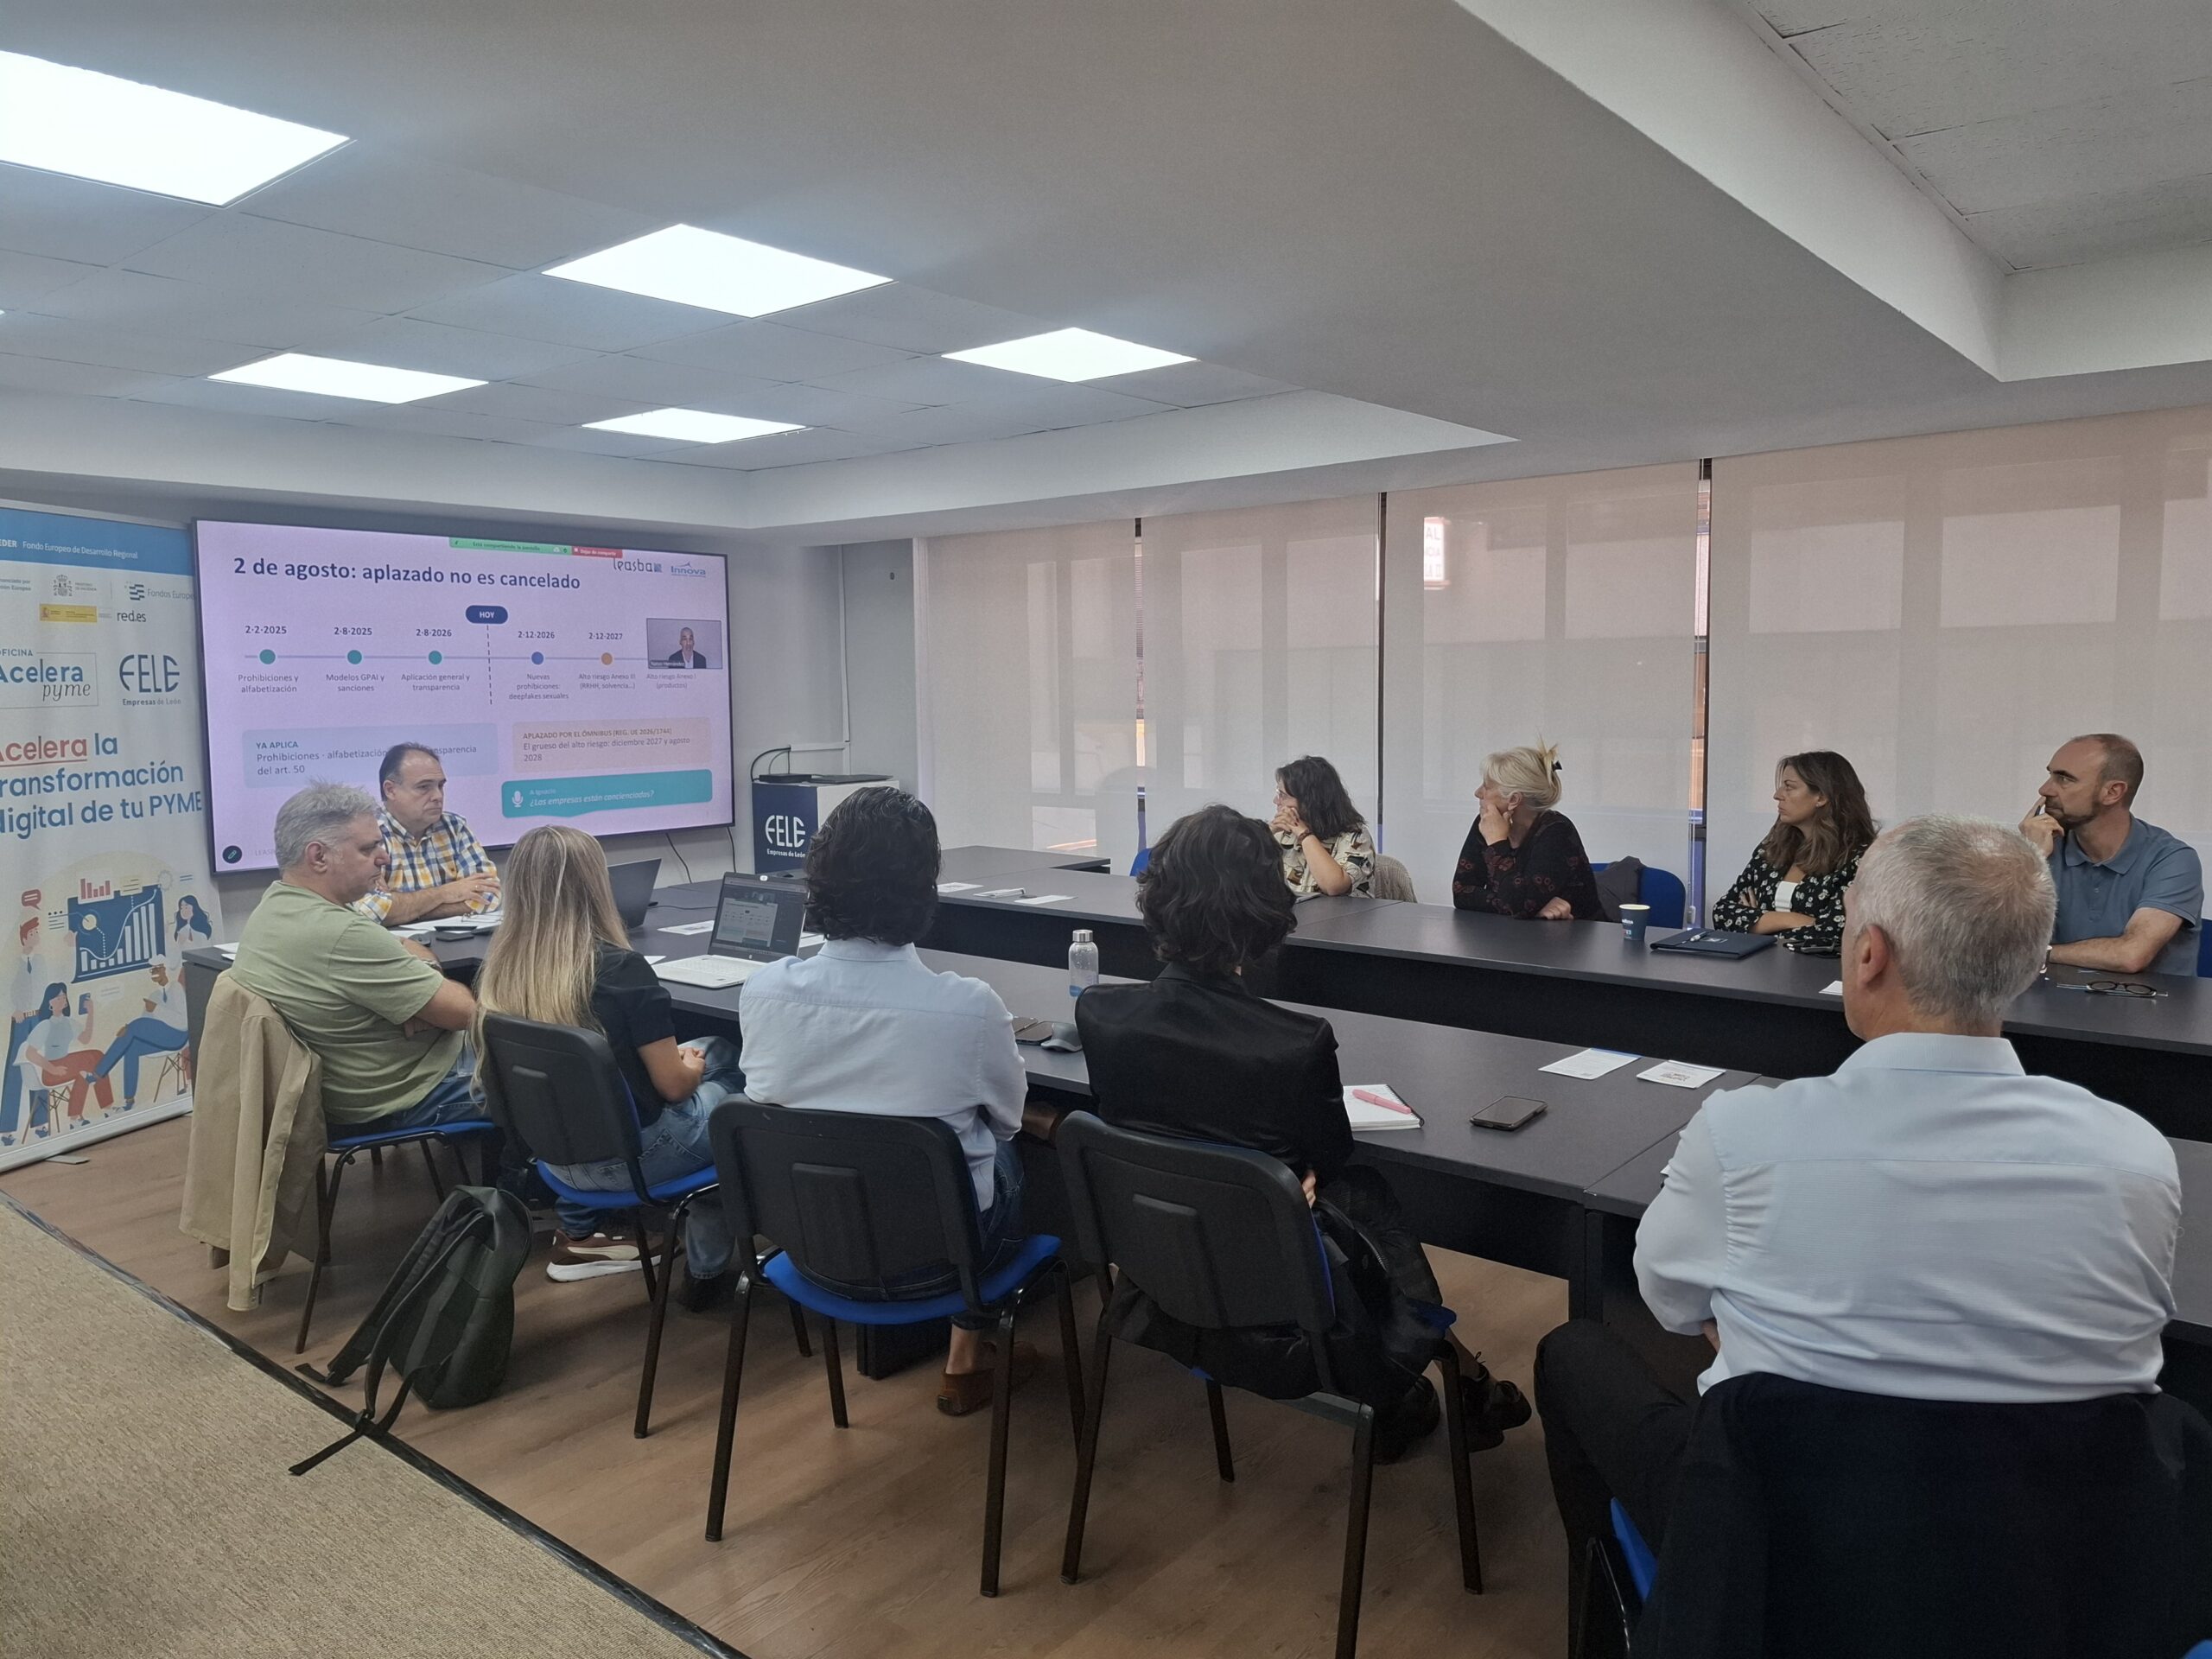
El 15 de octubre hemos tenido la sesión Reglamento Europeo y Gobernanza de la IA con José Luis Sánchez Calvo, socio fundador y director del área de Derecho Digital y Nuevas Tecnologías de Leasba Consulting y Ignacio Hernández-Ranera, manager de Innova Dynamics Madrid Consulting SL y fundador de 17ODS Consulting. Entre ambos analizaron los impactos inmediatos del Reglamento Europeo de Inteligencia Artificial (RIA o AI Act) y la urgente necesidad de establecer modelos de gobernanza en el tejido empresarial.
El marco normativo: «Aplazado no es cancelado»
- Obligaciones vigentes hoy: Aunque suele asociarse la aplicación del reglamento a fechas lejanas, gran parte de sus disposiciones ya son de obligado cumplimiento:
-
-
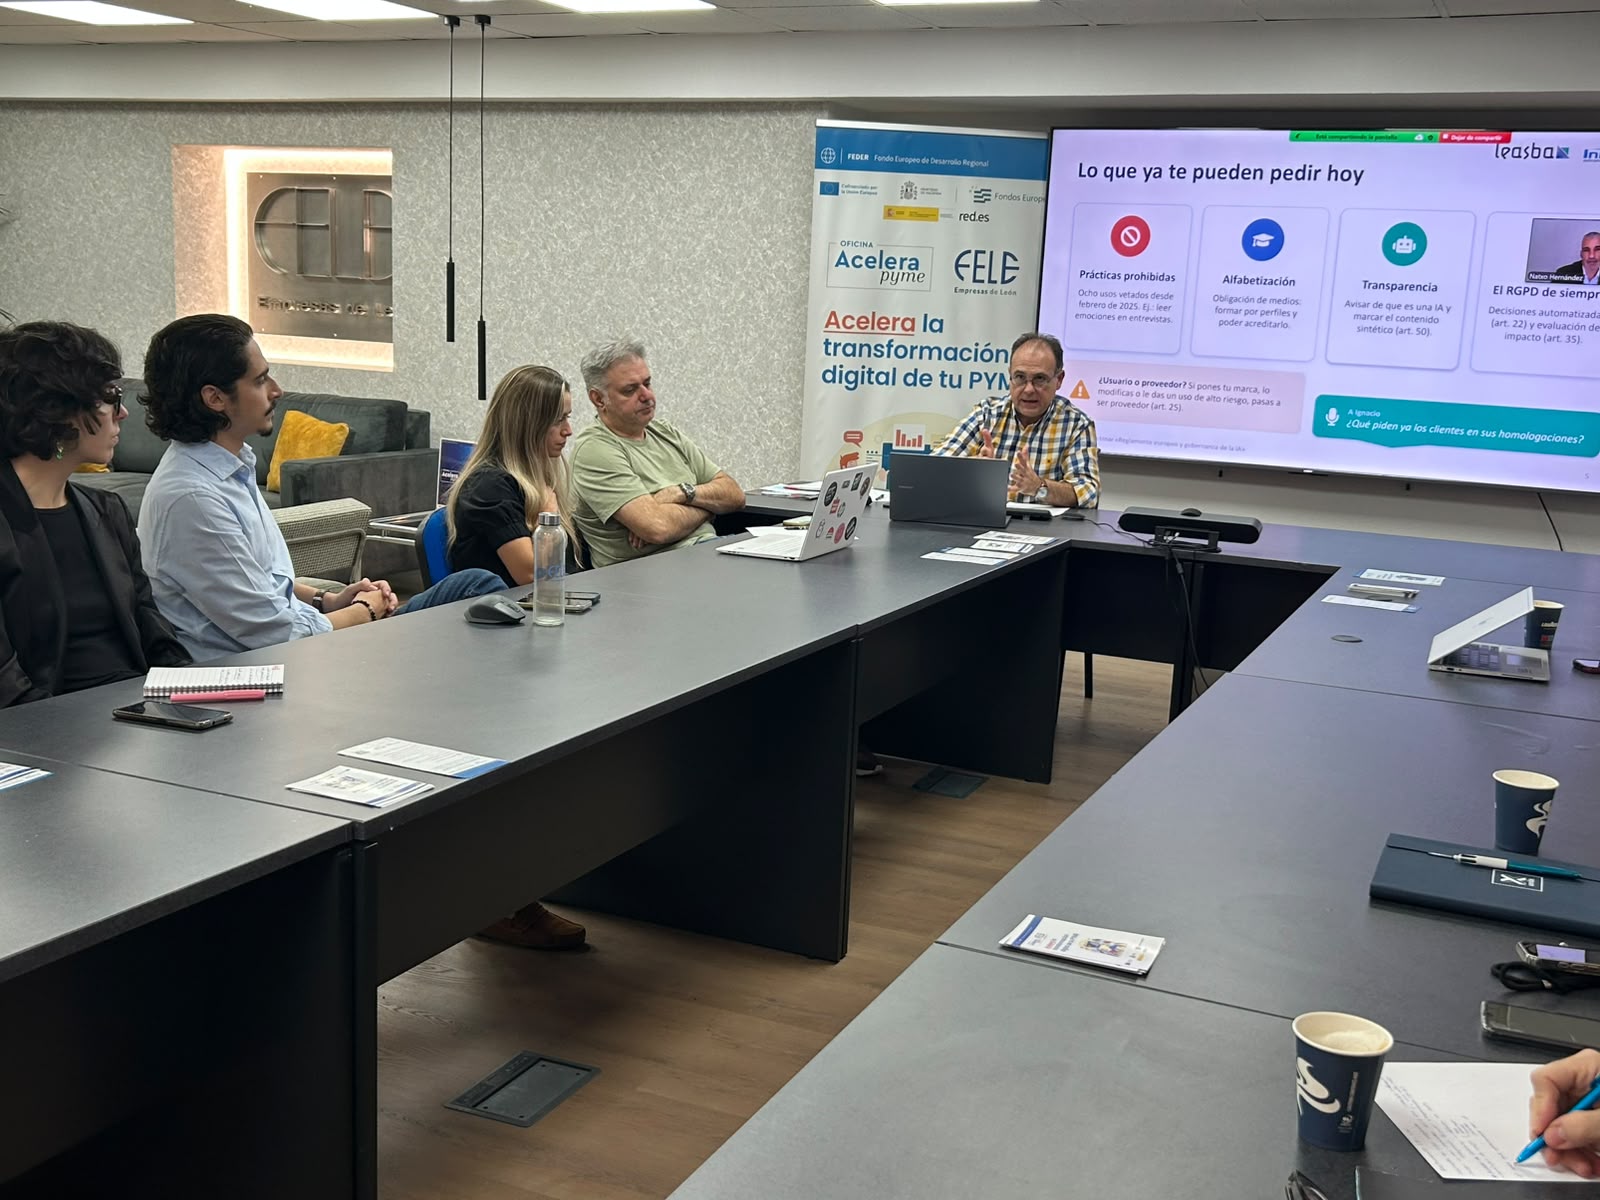
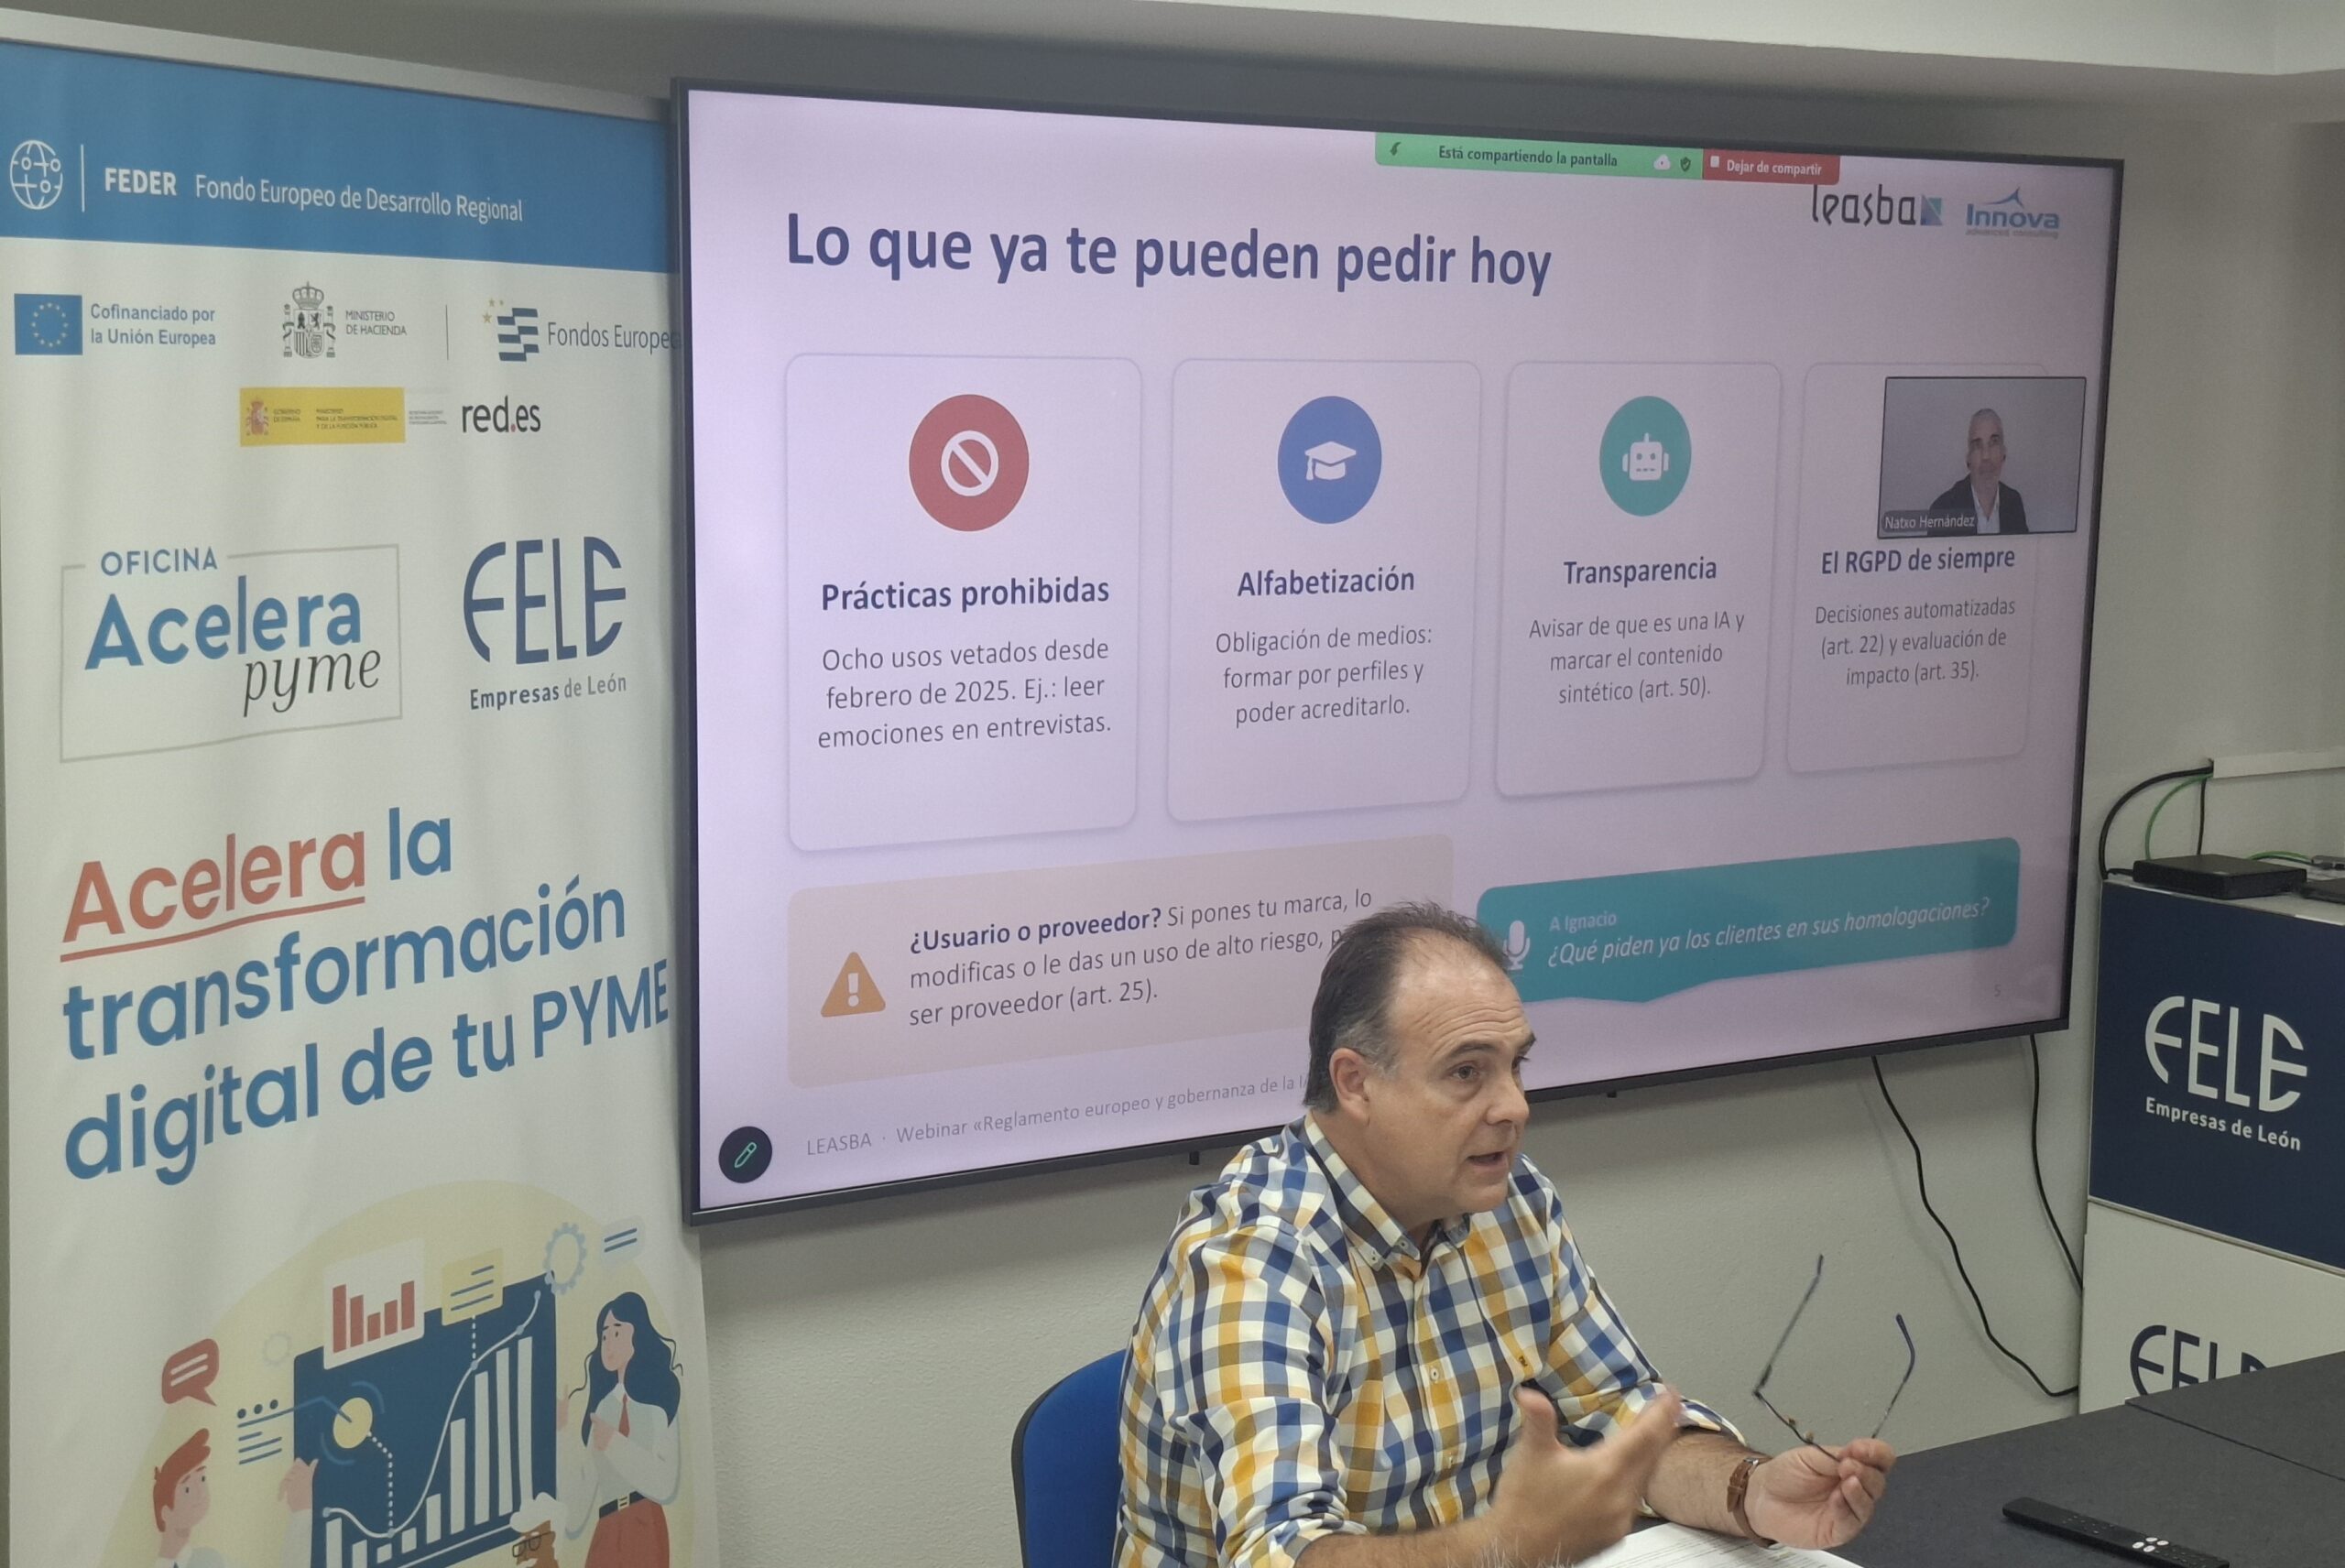
- Prohibición de usos inaceptables bajo el artículo 5 (como sistemas de manipulación o determinadas prácticas biométricas/emocionales).
- Obligación legal de alfabetización: Las empresas deben formar obligatoriamente a sus empleados según su rango y responsabilidad en el uso seguro de estas herramientas.
- Deber de transparencia (artículo 50): Obligatoriedad de marcar las creaciones generadas con IA y avisar a los usuarios de que interactúan con un sistema automatizado.
-
- Ventana de oportunidad para el alto riesgo: Las modificaciones introducidas en julio demoraron la aplicación de los usos de alto riesgo (hitos hacia finales de 2027 y 2028). Lejos de invitar a la inacción, este aplazamiento otorga un margen temporal crítico para ordenar los procesos internos antes de que entren plenamente en vigor.
El peligro del «desgobierno» y el Shadow AI
- La analogía del carro y los bueyes: Las organizaciones demandan e integran soluciones de IA de forma acelerada sin reflexionar previamente sobre qué datos se introducen, quién tiene acceso a ellos ni quién asume la responsabilidad ante un error.
- Proliferación del uso no regulado (Shadow AI): Es habitual que los empleados utilicen herramientas como ChatGPT o Claude en sus dispositivos y cuentas personales para resumir contratos, organizar currículums o gestionar datos de nóminas y clientes sin supervisión de los departamentos de IT o Legal.
- La trampa del caso de uso: Una herramienta que nace con un propósito inocuo (como resumir textos o clasificar documentos) puede convertirse de inmediato en un sistema de alto riesgo en cuanto se emplea para cribar candidatos laborales o evaluar personas.
Responsabilidad legal y operativa: «Lo que promete el bot vincula a la empresa»
- La empresa responde por sus sistemas: La justicia ya ha sentado precedentes (como el caso de una aerolínea canadiense condenada a indemnizar a un cliente tras prometer su chatbot un descuento erróneo). Jurídicamente, la organización es responsable última de las alucinaciones, errores o compromisos que asuma su inteligencia artificial.
- El riesgo de convertirse en «proveedor»: Aquellas empresas que toman modelos de terceros pero les incorporan adaptaciones, marca propia o desarrollos a medida pasan automáticamente del rol de meros «responsables del despliegue» a ser consideradas proveedoras bajo el artículo 25 del RIA, asumiendo las cargas y exigencias legales más estrictas.
- Simbiosis con el RGPD: El reglamento no opera de forma aislada. Los artículos del RGPD sobre decisiones individuales automatizadas (artículo 22) y tratamiento de categorías especiales de datos (artículo 9) están plenamente activos y acarrean inspecciones y sanciones inmediatas por parte de las autoridades de protección de datos.
Impacto en el negocio: Homologación de proveedores e ISO 42001
- Requisito de acceso a mercado: Al igual que ocurrió años atrás con las exigencias de sostenibilidad o ciberseguridad, las grandes cuentas y licitaciones ya están exigiendo en sus portales de homologación de proveedores demostrar políticas formales de uso de IA, control del dato y supervisión humana. Quien no acredite solvencia en este ámbito se clasifica como proveedor de riesgo y queda fuera de negocio.
- Estandarización: Se consolida la adopción de la norma ISO 42001 (Sistemas de Gestión de Inteligencia Artificial) como estándar de referencia para evidenciar ante terceros un marco de control técnico y legal auditado.
- Marco sancionador y supervisión: Con la AESIA (Agencia Española de Supervisión de la Inteligencia Artificial) ya operativa con sede en A Coruña, y la ley nacional en trámite parlamentario, las sanciones tipificadas pueden alcanzar los 35 millones de euros (o porcentajes del volumen de negocio global) en prácticas prohibidas, 15 millones en incumplimientos de obligaciones generales y hasta 7,5 millones por falta de transparencia o desgobierno.
Hoja de ruta para pymes: Activación de la gobernanza
Para mitigar riesgos y blindar la operativa de la empresa, los expertos proponen una activación estructurada:
-
- Inventario y mapeo: Identificar qué herramientas de IA utiliza la plantilla (tanto oficiales como encubiertas) y qué datos alimentan cada flujo.
- Diagnóstico y análisis de brechas: Evaluar la clasificación de riesgo de cada caso de uso y verificar que no se incurra en prácticas prohibidas ni invasivas.
- Roles y comités: Designar responsables de supervisión, introduciendo perfiles como el CAIO (Chief Artificial Intelligence Officer) de forma interna o mediante asesoramiento externo especializado.
- Programa de alfabetización corporativa: Capacitar a los equipos de trabajo sobre qué pueden y qué no pueden ingresar en los motores de IA.
- Políticas internas y enfoque Legal by Design: Establecer protocolos corporativos claros y garantizar que cualquier nuevo desarrollo tecnológico contemple las limitaciones legales desde su fase de diseño.
Conclusiones finales:
- La gobernanza no es un freno a la innovación, sino una garantía de supervivencia empresarial: Esperar a que las sanciones de alto riesgo sean plenamente aplicables en 2027 o 2028 es un error estratégico; reconstruir modelos mal implementados resultará técnica y económicamente inviable.
- El centro de gravedad está en los datos y las personas: Las herramientas pueden ser generalistas, pero los datos confidenciales de nóminas, clientes y finanzas que se vuelcan en ellas alteran su nivel de riesgo y comprometen a toda la compañía.
- Comenzar antes de perfeccionar: La recomendación unánime de los especialistas es abandonar la inacción: «No necesitas tenerlo todo perfecto, lo que necesitas es empezar».